今はシカの発情期…「興奮させないよう注意を」熊本市でも目撃情報が相次ぐ
2026年10月7日

不正アクセスにより企業や団体から個人情報の流出が相次いでいます。
サイバー攻撃を受けたディスカウントストアのミスターマックスでは、約174万人分の名前や電話番号など個人情報が流出。大手IT企業のGMOグループでは、住所など約95万件の個人情報が流出しました。
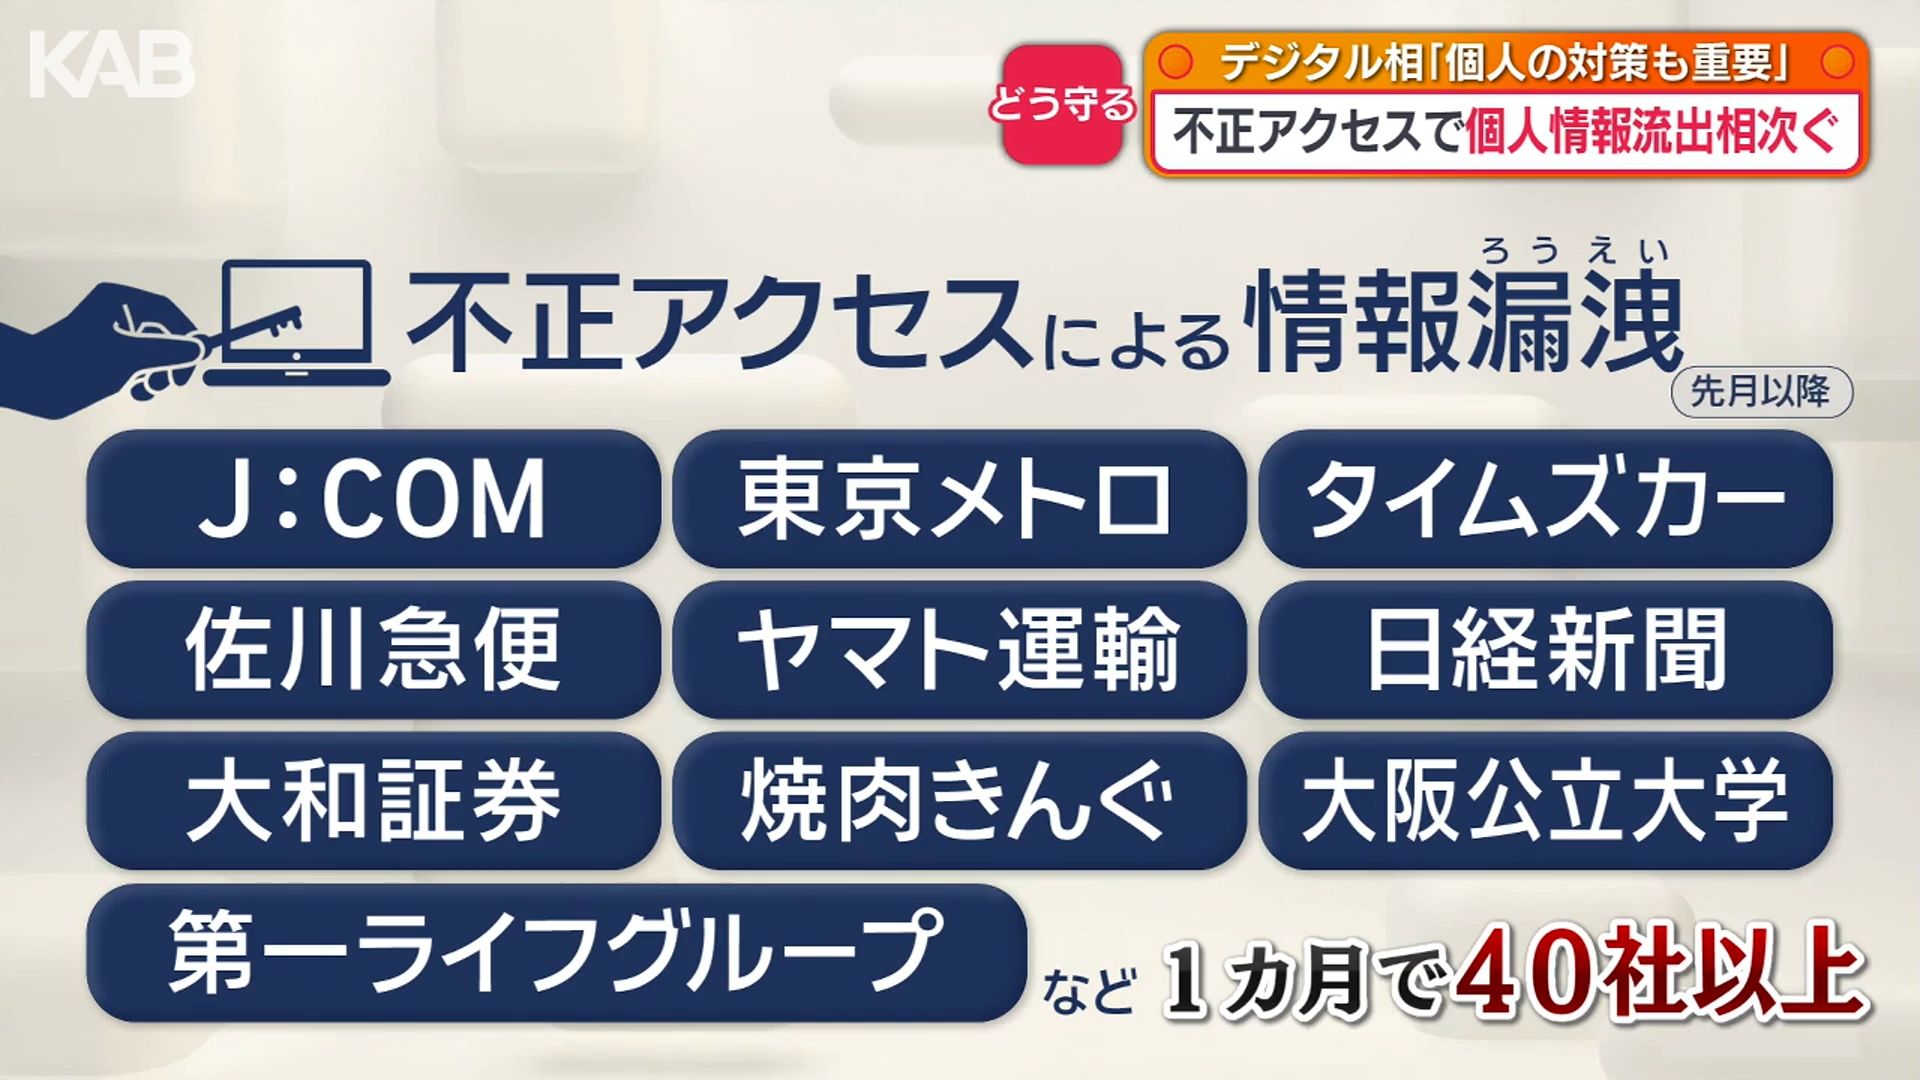

被害を公表した企業は、この1カ月で急増し、40社以上に及んでいます。
(木原官房長官)
「様々な事業者や団体、または企業を狙って、様々な手口でサイバー攻撃が行われ、情報流出事案も続発をしておりまして、その点、大変深刻に受け止めております」
政府としては、海外の捜査機関などと連携した被害防止策を進めているとしたほか、熊本県警も県内企業などに向け、対策を呼びかけています。注意が必要なのは企業や団体だけではありません。
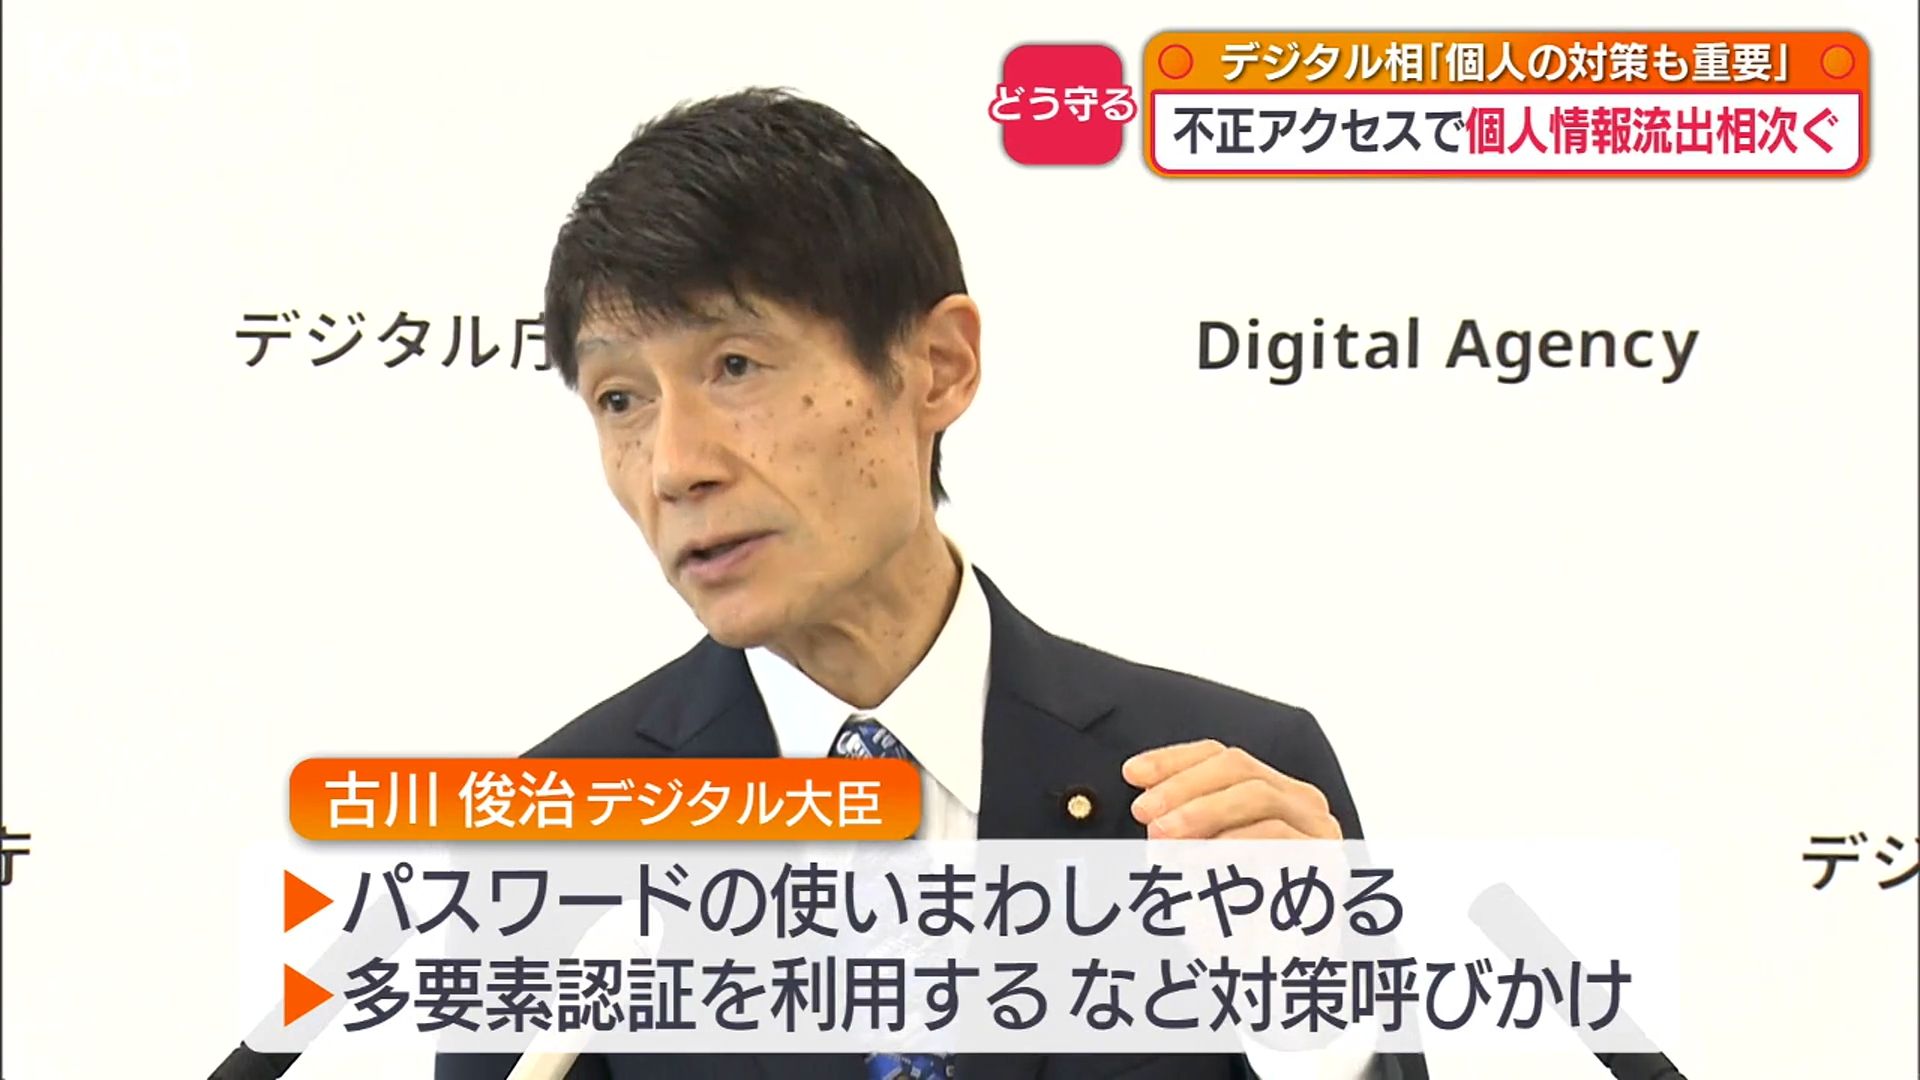
(古川デジタル大臣)
「サイバー攻撃は企業や組織だけの問題ではありません。国民一人ひとりの対策が被害防止につながる」
古川デジタル大臣はパスワードの使い回しをやめるなど、個人でできる対策の徹底を呼びかけました。
個人情報流出による被害の一例として、例えば不正アクセスを検知したなどと運営会社になりすましたメールが届き、パスワードなどを打ち込んでしまうと、通販サイトなどで不正利用されて、金銭被害が出る恐れがあります。
また、銀行になりすました自動メッセージの電話があり、暗証番号を聞き出されて、不正送金されるということもあります。
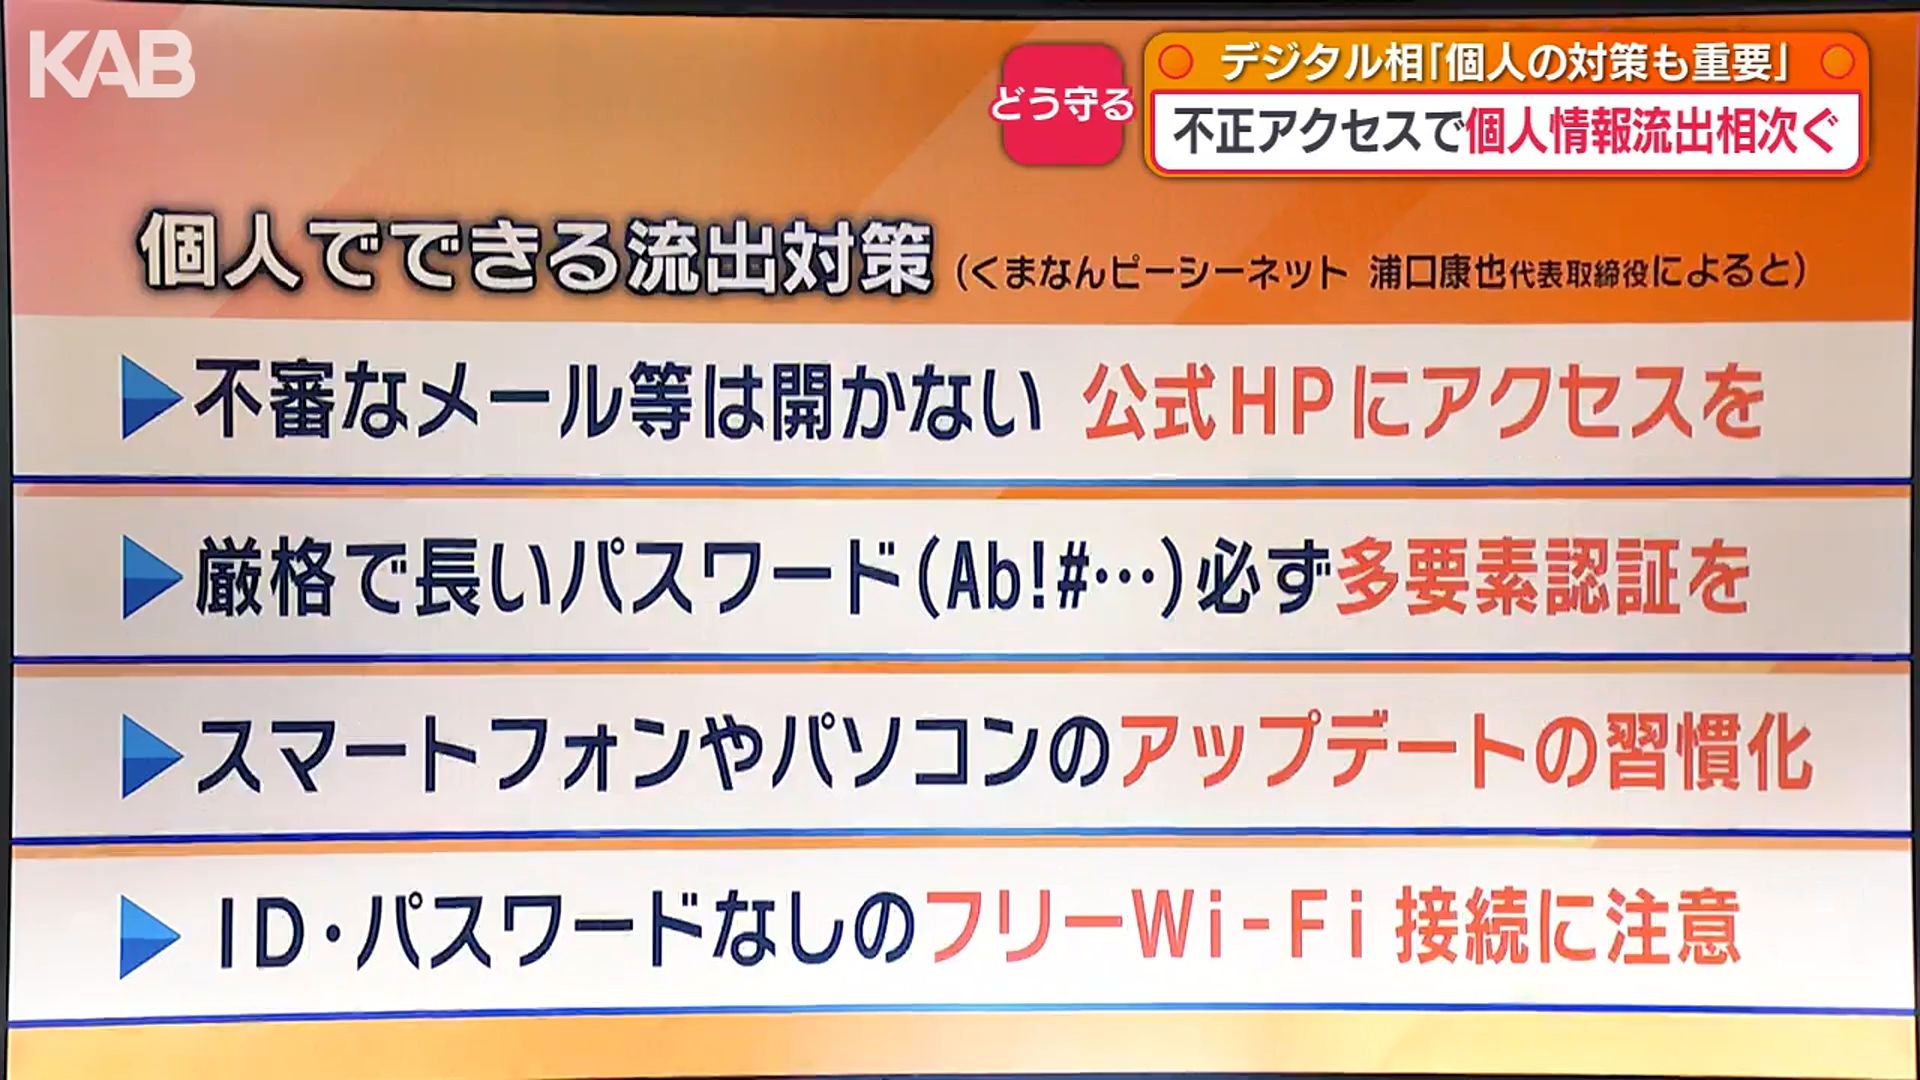
個人でできる対策とは。サイバー攻撃などに詳しいくまなんピーシーネットの浦口代表に聞きました。
▼不審なメールは開かない。不正アクセスや情報流出を伝えるメールであってもメールのリンクを開くのではなく、公式HPなどにアクセスするようにする
▼厳格で長いパスワ―ド、小文字、大文字、記号など様々な文字列を入れれば、サイバー攻撃も時間と労力がかかりますから狙われにくくなります。多要素認証を必ず、パスワードだけでなく、ワンタイムパスワードを組み合わせるようにする
▼携帯電話やパソコンのアップデートを必ず行う
▼ID,パスワードがないフリーの公共ワイファイに安易に接続しない